Η Google προειδοποιεί τους χρήστες του Gmail – Χάκερ μπορούν να κλέψουν προσωπικά δεδομένα και μηνύματα
Συναγερμός για εκατομμύρια χρήστες Gmail: Νέο κακόβουλο λογισμικό μπορεί να διαβάζει τα email σας – Τι πρέπει να ελέγξετε άμεσα
Οι χρήστες του Gmail καλούνται να ελέγξουν τις ρυθμίσεις ασφαλείας των λογαριασμών τους, μετά τις αποκαλύψεις για ένα νέο κακόβουλο λογισμικό με την ονομασία Remus Stealer, το οποίο έχει σχεδιαστεί για την υποκλοπή προσωπικών δεδομένων και την πρόσβαση σε ηλεκτρονικά μηνύματα.
Σύμφωνα με την εταιρεία κυβερνοασφάλειας Hudson Rock, η οποία ερεύνησε τη συγκεκριμένη εφαρμογή, το λογισμικό διαφημίζεται σε διαδικτυακά φόρουμ ως εργαλείο που επιτρέπει στους χάκερ να αποκτούν μη εξουσιοδοτημένη πρόσβαση στα προσωπικά email άλλων χρηστών.
Πώς κλέβουν τις πληροφορίες
Όπως αναφέρει το Cyber Insider, οι δημιουργοί του Remus Stealer προωθούν μια νέα δυνατότητα, μέσω της οποίας οι εγκληματίες του κυβερνοχώρου μπορούν να παρακολουθούν απευθείας τα εισερχόμενα μηνύματα των θυμάτων τους, χρησιμοποιώντας ένα κεντρικό περιβάλλον διαχείρισης.
Οι δημιουργοί του λογισμικού υποστηρίζουν ότι η πρόσβαση στα μηνύματα μπορεί να διατηρηθεί ακόμη και όταν ο χρήστης αλλάξει τον κωδικό του Google ή κλείσει το πρόγραμμα περιήγησης στο διαδίκτυο.
Μάλιστα, σύμφωνα με την Hudson Rock, οι διαχειριστές του Remus Stealer διαφημίζουν τη συγκεκριμένη υπηρεσία έναντι 1.000 δολαρίων τον μήνα, υποσχόμενοι στους συνδρομητές τους πρόσβαση σε ιδιωτικούς λογαριασμούς Gmail.
Τα κακόβουλα προγράμματα τύπου infostealer έχουν σχεδιαστεί για να συλλέγουν ευαίσθητες πληροφορίες από μολυσμένες συσκευές, όπως κωδικούς πρόσβασης και στοιχεία σύνδεσης σε διαδικτυακές υπηρεσίες.
Η μόλυνση πραγματοποιείται συνήθως μέσω αρχείων που εμφανίζονται ως νόμιμα προγράμματα ή εφαρμογές, αλλά στην πραγματικότητα περιέχουν κακόβουλο λογισμικό.
Ένας χρήστης του Remus Stealer ανέφερε στην εταιρεία ότι η πρόσβαση στον παραβιασμένο λογαριασμό ηλεκτρονικού ταχυδρομείου παρέμεινε ενεργή για τον χάκερ ακόμη και αφού το θύμα έκλεισε το πρόγραμμα περιήγησης και άλλαξε τον κωδικό πρόσβασής του.
Η ίδια πηγή υποστήριξε επίσης ότι η εφαρμογή μπορεί να υποκλέπτει κωδικούς επαλήθευσης που αποστέλλονται από άλλες διαδικτυακές υπηρεσίες.
Το Remus διαφημίζει τη δυνατότητα υποκλοπής κωδικών που αποστέλλονται μέσω email, χωρίς να χρειάζεται η συλλογή αρχείων cookies του προγράμματος περιήγησης. Παράλληλα, οι δημιουργοί του ισχυρίζονται ότι ούτε η αλλαγή κωδικού ούτε η ακύρωση των ενεργών συνδέσεων αρκούν για να διακόψουν την πρόσβαση των χάκερ.
Τι μπορούν να κάνουν οι χρήστες για να προστατευτούν
Οι κίνδυνοι δεν περιορίζονται μόνο στο Gmail. Η πρόσβαση ενός χάκερ σε έναν προσωπικό λογαριασμό email μπορεί να του επιτρέψει να αποκτήσει πρόσβαση και σε άλλες διαδικτυακές υπηρεσίες, καθώς μπορεί να λαμβάνει συνδέσμους επαναφοράς κωδικών και κωδικούς επαλήθευσης που αποστέλλονται στο ηλεκτρονικό ταχυδρομείο του θύματος.
Για μια μηνιαία συνδρομή των 1.000 δολαρίων, οι ενδιαφερόμενοι αποκτούν πρόσβαση σε έναν κεντρικό πίνακα ελέγχου, από τον οποίο μπορούν να βλέπουν τα δεδομένα των email και να μοιράζονται την πρόσβαση με άλλους χάκερ.
Οι ερευνητές της Hudson Rock εξέτασαν το διαφημιστικό υλικό του εργαλείου και επισημαίνουν ότι, παρότι η αλλαγή κωδικού πρόσβασης αποτελεί απαραίτητο μέτρο προστασίας, δεν πρέπει να είναι το μοναδικό.
Εικόνες από το περιβάλλον λειτουργίας του Remus Stealer δείχνουν ότι οι χρήστες του μπορούν να αναζητούν περιεχόμενο μηνυμάτων, στοιχεία αποστολέων και ημερομηνίες αποστολής. Αυτό υποδηλώνει ότι το εργαλείο μπορεί να προσφέρει πρόσβαση σε ολόκληρα γραμματοκιβώτια και όχι απλώς σε μεμονωμένους κωδικούς επαλήθευσης.
Από την πλευρά της, η Google συνιστά στους χρήστες να αλλάζουν τους κωδικούς πρόσβασής τους και να τερματίζουν κάθε σύνδεση που δεν αναγνωρίζουν.
«Οι χρήστες μπορούν να ακυρώσουν κλεμμένες συνεδρίες σύνδεσης, αφαιρώντας το κακόβουλο λογισμικό από τη συσκευή που έχει επηρεαστεί και ανακαλώντας τις ενεργές συνδέσεις», δήλωσε εκπρόσωπος της Google στο Cybernews.
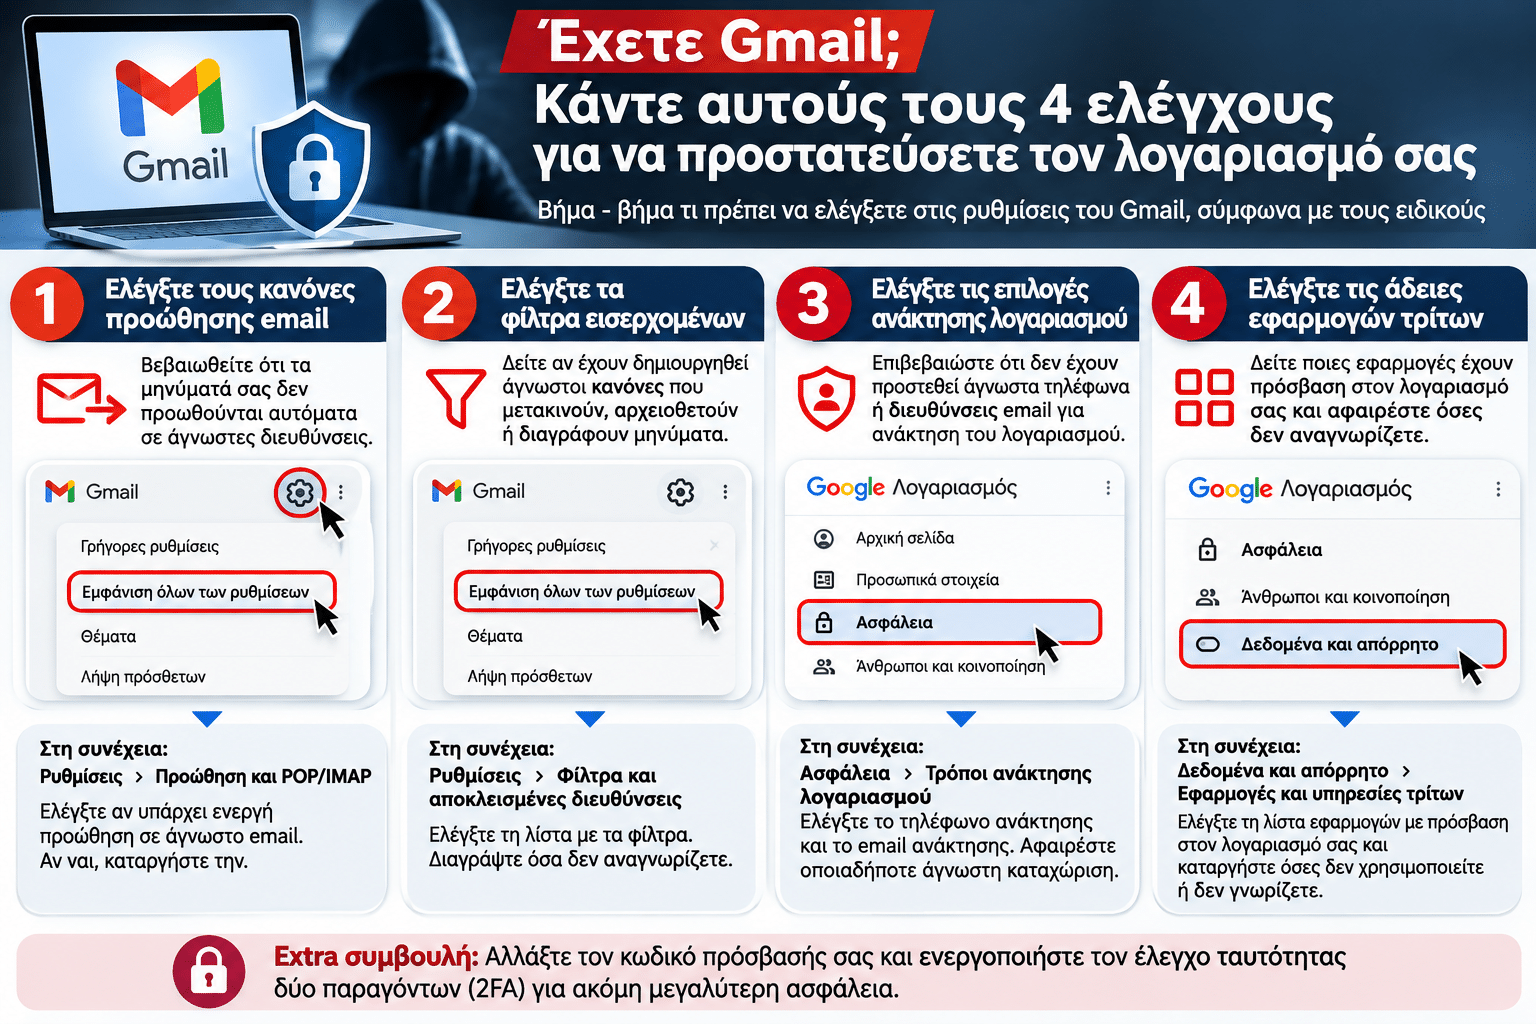
Παράλληλα, οι ειδικοί κυβερνοασφάλειας συνιστούν έναν πιο ολοκληρωμένο έλεγχο των ρυθμίσεων του λογαριασμού. Συγκεκριμένα, προτείνουν στους χρήστες να εξετάσουν:
– Τους κανόνες προώθησης email: Να βεβαιωθούν ότι τα μηνύματά τους δεν προωθούνται αυτόματα σε άγνωστες διευθύνσεις.
– Τα φίλτρα εισερχομένων: Να ελέγξουν εάν έχουν δημιουργηθεί άγνωστοι κανόνες που μετακινούν ή διαγράφουν μηνύματα.
– Τις επιλογές ανάκτησης λογαριασμού: Να επιβεβαιώσουν ότι δεν έχουν προστεθεί άγνωστα τηλέφωνα ή διευθύνσεις email.
– Τις άδειες εφαρμογών τρίτων: Να ελέγξουν ποιες εφαρμογές έχουν πρόσβαση στον λογαριασμό τους και να αφαιρέσουν όσες δεν αναγνωρίζουν.
Το βασικό μήνυμα των ειδικών είναι ότι η προστασία ενός λογαριασμού ηλεκτρονικού ταχυδρομείου απαιτεί πλέον περισσότερα από έναν ισχυρό κωδικό πρόσβασης.
Ο τακτικός έλεγχος των ρυθμίσεων ασφαλείας και των ενεργών συνδέσεων μπορεί να αποδειχθεί εξίσου σημαντικός για την προστασία των προσωπικών δεδομένων.
Συντάξεις Δεκεμβρίου 2026: Βγήκαν! Αυτές είναι οι ημερομηνίες πληρωμών για ΟΛΟΥΣ
Πότε αναμένεται να μπουν στους λογαριασμούς οι συντάξεις για το μήνα Δεκέμβριο.
Ο διευθυντής της ΜΕΘ Παίδων στην Πάτρα, Ανδρέας Ηλιάδης, θα διανύσει 17 χιλιόμετρα με κωπηλατικό σκάφος στη μνήμη 17 παιδιών που έγιναν δωρητές οργάνων
Θα διανύσει την απόσταση από το Νότιο Πάρκο έως το Κρυονέρι, στέλνοντας μήνυμα μνήμης και προσφοράς ζωής.
Νεκρή 24χρονη στον Άγιο Παντελεήμονα: Η δύσκολη σεζόν στη Φολέγανδρο και η διαδρομή μέχρι την εξαφάνιση
Ξετυλίγεται το «κουβάρι» γύρω από την δολοφονία της 24χρονης Αραμάτα της οποίας η σορός βρέθηκε στον Άγιο Παντελεήμονα.
Έκτακτο για Light: Βγήκε η δικαστική απόφαση, τούμπα όλα στην υπόθεση
Έκτακτο για Light: Βγήκε η δικαστική απόφαση, τούμπα όλα στην υπόθεση
Τέλος κάθε δυσκολία για εσάς μέχρι τέλος Νοεμβρίου: Τα 4 Zώδια που θα ζήσουν τον καλύτερο μήνα του 2026
Τέλος κάθε δυσκολία για εσάς μέχρι τέλος Νοεμβρίου: Τα 4 Zώδια που θα ζήσουν τον καλύτερο μήνα του 2026